ARTEX: công cụ pentest AI được sử dụng để tấn công các doanh nghiệp tài chính
Cuối tháng 9 năm 2026, một chiến dịch tấn công sử dụng công cụ kiểm thử xâm nhập tự động ARTEX kết hợp nhiều mô hình ngôn ngữ lớn đã đánh cắp dữ liệu tại hàng loạt tổ chức tài chính Hàn Quốc. Theo báo chí Hàn Quốc, kẻ tấn công không chạm vào hệ thống ngân hàng lõi mà xuyên qua các dịch vụ ngoại vi kém bảo vệ, được cho là dùng AI để dò số định danh khách hàng. Đợt xâm nhập để lộ sai lầm vận hành nghiêm trọng khi máy chủ kẻ tấn công công khai toàn bộ cấu hình, lịch sử chỉ huy và dấu vết hạ tầng.
Tổng quan chiến dịch
Ngày 07/10/2026, bộ phận Tình báo Mối đe dọa CrowdStrike công bố báo cáo về chiến dịch tấn công nhắm vào hàng loạt định chế tài chính tại Hàn Quốc. Vụ việc diễn ra từ cuối tháng 9 đến đầu tháng 10 năm 2026, dẫn tới rò rỉ dữ liệu khách hàng.
Sự xuất hiện của công cụ pentest tự động dạng đại lý AI mã nguồn mở như ARTEX đã hạ thấp đáng kể rào cản kỹ thuật của kẻ tấn công. Theo báo Kyunghyang, các vụ rò rỉ diễn ra trong 4 ngày (27–30/09) tại ít nhất 6 tổ chức, và cơ quan chức năng cho rằng thủ phạm là cùng một cá nhân hoặc nhóm. Kẻ tấn công không chạm vào hệ thống ngân hàng lõi. Thay vào đó, chúng xuyên qua các dịch vụ web ngoại vi như cổng tra cứu cho môi giới hoặc ứng dụng hỗ trợ nội bộ.
Hành động cấp thiết nhất cho các tổ chức tài chính hiện nay là cô lập hoặc đưa vào diện kiểm soát truy cập nghiêm ngặt đối với mọi dịch vụ web và API ngoại vi đang mở trực tiếp ra Internet. Đồng thời, đội ngũ vận hành cần áp dụng ngay cơ chế giới hạn tần suất yêu cầu và xác thực bắt buộc trước khi xử lý truy vấn tham số.
Timeline sự kiện
Các mốc thời gian dưới đây tổng hợp quá trình phát triển của công cụ ARTEX, chuỗi tấn công tại Hàn Quốc và các động thái xử lý từ cơ quan quản lý:
| Thời điểm | Sự kiện ghi nhận | Chi tiết kỹ thuật |
|---|---|---|
| 26/07/2026 | ARTEX xuất hiện trên GitHub | Dự án mã nguồn mở do nhà phát triển có bí danh “Autumn-27” phát hành dưới dạng hệ thống kiểm thử xâm nhập tự động đa đại lý dựa trên LLM. |
| 03/09/2026 | Đạt giải nhất cuộc thi bảo mật | ARTEX giành vị trí quán quân trong số 150 đội tham dự cuộc thi tấn công – phòng thủ an ninh mạng do Baidu tổ chức tại Trung Quốc. |
| 24/09/2026 | Bản cập nhật mã nguồn cuối cùng | Nhà phát triển phát hành phiên bản mới nhất của ARTEX lên kho lưu trữ GitHub trước khi các vụ việc diễn ra. |
| 27–30/09/2026 | Đợt rò rỉ dữ liệu ngân hàng | Hàng loạt tổ chức tài chính Hàn Quốc (Shinhan, KB Kookmin, Hana, Busan, Yegaram, Welcome Savings, Hyundai Capital) bị xâm nhập, theo báo Kyunghyang. |
| Cuối 09 – Đầu 10/2026 | Khung thời gian hoạt động | Giai đoạn hoạt động của chiến dịch do CrowdStrike Intelligence theo dõi và ghi nhận thông qua dấu vết hạ tầng. |
| 02/10/2026 | Phát hiện chuỗi định danh ARTEX | Giám đốc Trung tâm Bảo mật Genians (Moon Jong-hyun) phát hiện chuỗi tiêu đề HTML “ARTEX-自主渗透試控制台” trên máy chủ tham gia tấn công. |
| 04/10/2026 | Báo chí Hàn Quốc đưa tin và họp khẩn | Báo Kyunghyang đăng tải chi tiết các vụ rò rỉ; Ủy ban Dịch vụ Tài chính Hàn Quốc (FSC) triệu tập cuộc họp khẩn toàn ngành tài chính. |
| 07/10/2026 | CrowdStrike công bố báo cáo kỹ thuật | Phân tích chi tiết hạ tầng hai máy chủ, việc sử dụng Claude Code, ARTEX và các mô hình ngôn ngữ lớn hỗ trợ tấn công. |
| 08/10/2026 | ARTEX chuyển sang đóng mã nguồn | Autumn-27 tuyên bố hành vi lạm dụng đi ngược mục đích nghiên cứu, quyết định ngừng cập nhật và chuyển dự án thành mã nguồn đóng (theo THN). |
Sơ đồ chuỗi tấn công (Kill Chain Flow)
Luồng hoạt động của chiến dịch thể hiện sự kết hợp giữa công cụ điều khiển đại lý AI, hạ tầng trung gian và việc khai thác các điểm cuối ngoại vi:
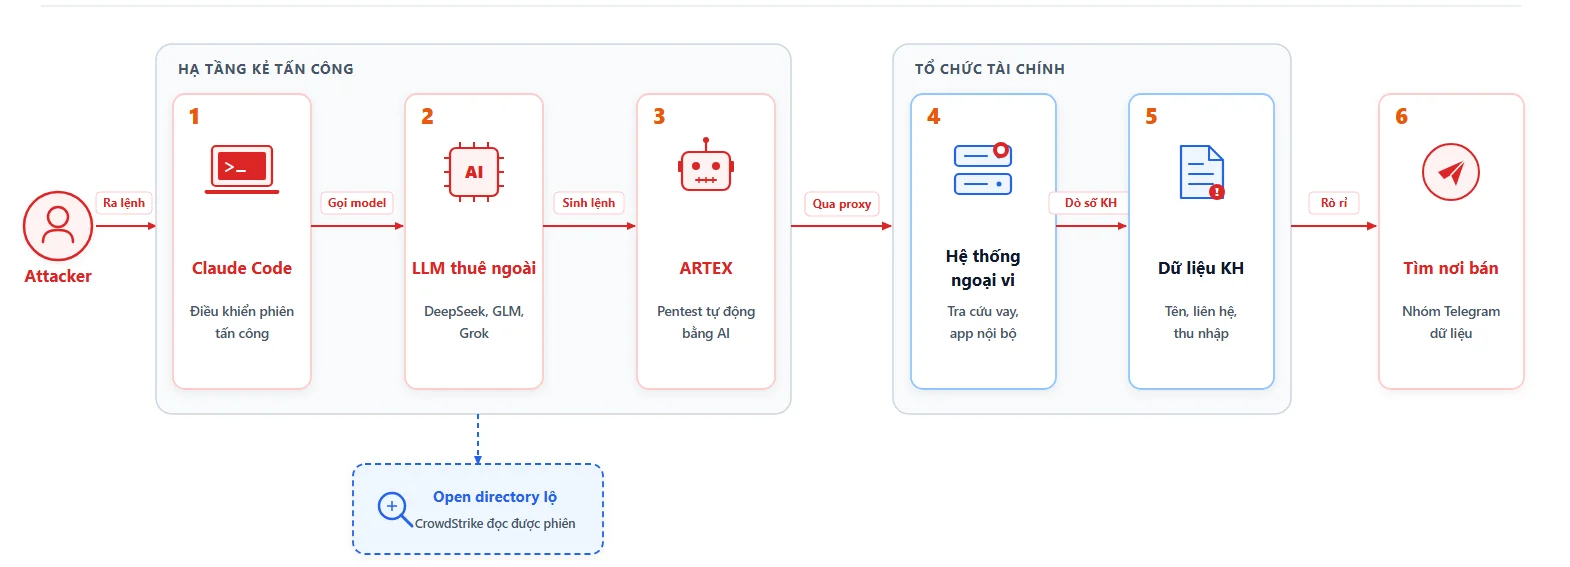
Hình 1: Chuỗi tấn công của chiến dịch ARTEX
Kiến trúc hai máy chủ và chuỗi điều phối đa mô hình LLM
Máy chủ đặt tại Hong Kong đóng vai trò hạ tầng chính. Các open directory trên máy chủ này chứa lịch sử phiên Claude Code, file cấu hình ARTEX và file memory của Claude. CrowdStrike không công bố địa chỉ IP này. Máy chủ thứ hai tại 38.244.50[.]120 chạy phiên bản ARTEX, theo CrowdStrike nhiều khả năng là nơi thực hiện các vụ tấn công vào Hàn Quốc.
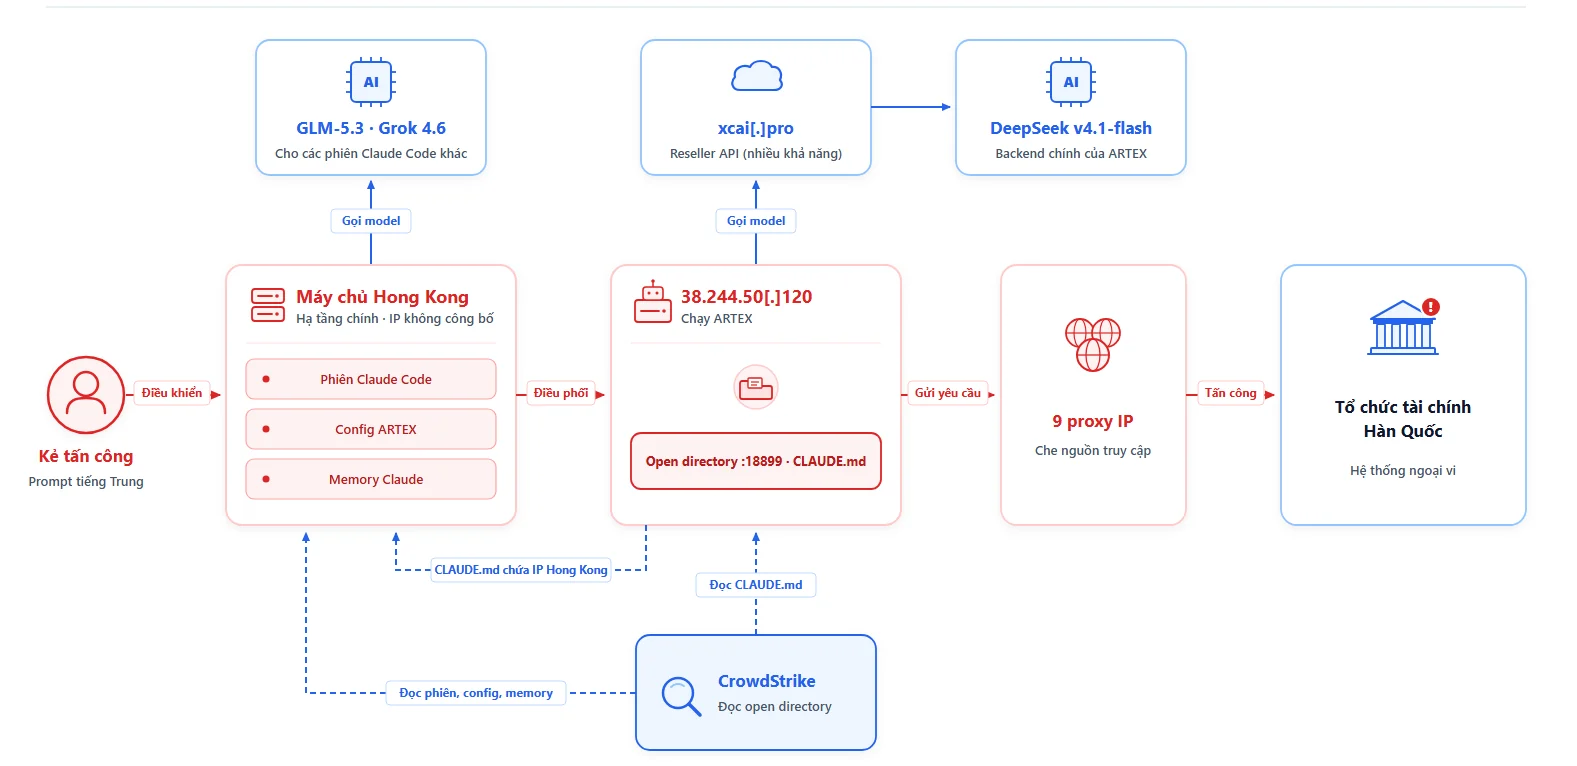
Hình 2: Kiến trúc hạ tầng của chiến dịch
Về mặt mô hình, phiên bản ARTEX trên máy chủ 38.244.50[.]120 sử dụng DeepSeek v4.1-flash làm backend suy luận chủ đạo. Kẻ tấn công nhiều khả năng (likely) kết nối tới DeepSeek thông qua một dịch vụ ủy quyền và bán lại API có tên miền xcai[.]pro. Ngoài ra, kẻ tấn công dùng thêm GLM-5.3 (Zhipu AI) và Grok 4.6 cho các phiên Claude Code khác. Việc kết hợp nhiều nhà cung cấp mô hình cùng các cổng bán lẻ API cho thấy toan tính nhằm tối ưu hóa chi phí vận hành và giảm thiểu nguy cơ bị khóa tài khoản diện rộng khi lưu lượng quét phát sinh đột biến [Inference].
Điểm mấu chốt giúp hoạt động tình báo của CrowdStrike bóc trần toàn bộ chiến dịch xuất phát từ sai lầm an ninh vận hành (OPSEC) rất cơ bản của kẻ tấn công. Trên máy chủ 38.244.50[.]120, dịch vụ web tại cổng 18899 đã để lộ thư mục mở (open directory). Trong thư mục này tồn tại tệp tài liệu Markdown tại đường dẫn http[:]//38.244.50[.]120:18899/.claude/CLAUDE.md.
Tệp tin này chứa các chỉ dẫn bằng tiếng Trung quy định cách thức mô hình ngôn ngữ phải tiến hành các hoạt động kiểm thử xâm nhập. Đáng chú ý, tài liệu này ghi lại địa chỉ IP của máy chủ hạ tầng chính đặt tại Hong Kong. Khi truy xuất tiếp máy chủ Hong Kong, CrowdStrike phát hiện thêm các thư mục mở khác chứa toàn bộ lịch sử phiên Claude Code, tệp cấu hình của ARTEX và các tệp bộ nhớ (memory files) của Claude. Theo CrowdStrike, các file này cho thấy kẻ tấn công nhắm vào tổ chức tài chính Hàn Quốc từ cuối 09 tới đầu 10/2026, và các mục tiêu trùng với những tổ chức được báo chí nêu.
Theo báo Kyunghyang, kẻ tấn công nhắm vào các hệ thống nội bộ, ngoại vi có mức bảo vệ thấp hơn, thay vì internet banking và mobile banking của khách hàng. CEO công ty bảo mật Stealien được báo dẫn lời cho rằng hệ thống chính an toàn vì có xác thực ngoài ID/mật khẩu, còn hệ thống ngoại vi thì không. Tại Shinhan Bank, điểm xâm nhập là dịch vụ tra cứu tiến độ khoản vay dành cho các môi giới tài chính. Tại KB Kookmin Bank, hệ thống bị xâm nhập là dịch vụ hỗ trợ công việc trên thiết bị di động dành cho nhân viên nội bộ.
Theo báo Kyunghyang dẫn lời cơ quan chức năng, phương thức tấn công được cho là đã sử dụng AI để tự động hóa kỹ thuật vét cạn (brute-force). Cụ thể, kẻ tấn công được cho là nhập các giá trị ngẫu nhiên vào trường tham số của dịch vụ tra cứu nhằm dò tìm các mã định danh khách hàng hợp lệ. Khi tìm được mã hợp lệ, kẻ tấn công lấy tiếp các thông tin khác như số liên lạc.
Nhật ký phiên Claude Code thu giữ từ máy chủ Hong Kong còn cho thấy kẻ tấn công đã tính tới việc bán dữ liệu. Kẻ tấn công đã đặt câu hỏi trực tiếp cho mô hình về các địa chỉ và diễn đàn mà giới tội phạm mạng thường dùng để rao bán dữ liệu rò rỉ có nguồn gốc từ Hàn Quốc.
Ngoài ra, kẻ này còn yêu cầu AI hỗ trợ tìm kiếm các nhóm Telegram chuyên mua bán dữ liệu tài chính tại thị trường Hàn Quốc. Chi tiết này củng cố đánh giá của CrowdStrike về động cơ tài chính. Dữ liệu bao gồm thu nhập và hạn mức vay là nguồn tài nguyên đặc biệt nguy hiểm nếu bị các đường dây tội phạm lợi dụng để thiết kế các kịch bản lừa đảo vay vốn mạo danh ngân hàng.
IOC
# Hạ tầng máy chủ do kẻ tấn công kiểm soát
38.244.50[.]120

# Đường dẫn tài liệu cấu hình trong thư mục mở
http[:]//38.244.50[.]120:18899/.claude/CLAUDE.md

# Dịch vụ đại lý/bán lại API mô hình ngôn ngữ lớn (Hạ tầng phía kẻ tấn công)
# Lưu ý: Chặn domain này không bảo vệ trực tiếp hệ thống ngân hàng; chỉ số này dùng để rà soát lạm dụng API/token nội bộ
xcai[.]pro

# Danh sách địa chỉ IP Proxy trung gian ghi nhận trong hoạt động ARTEX
101.53.80[.]20
205.214.59[.]31
124.155.252[.]63
154.201.79[.]246
23.248.249[.]90
23.158.220[.]98
103.248.148[.]84
203.160.133[.]172
209.209.85[.]38

# Dấu hiệu nhận diện giao diện điều khiển web của ARTEX
HTML Title: "ARTEX-自主渗透試控制台
Bảng ánh xạ MITRE ATT&CK
Chiến dịch kết hợp các kỹ thuật phát triển nguồn lực, che giấu đường truyền và dò quét khai thác ứng dụng hướng Internet:
| Tactic | ID | Tên kỹ thuật | Hành vi ghi nhận trong chiến dịch | Nguồn chứng cứ |
|---|---|---|---|---|
| Resource Development | T1583.003 | Acquire Infrastructure: Virtual Private Server | Kẻ tấn công thuê hạ tầng tại nhiều địa chỉ IP (gồm máy chủ Hong Kong và 38.244.50[.]120) để vận hành chiến dịch. |
Theo CrowdStrike |
| Resource Development | T1588.007 | Obtain Capabilities: Artificial Intelligence | Kẻ tấn công thu thập và triển khai công cụ pentest mã nguồn mở ARTEX, kết hợp Claude Code và các mô hình DeepSeek, GLM, Grok. | Theo CrowdStrike |
| Command and Control | T1090 | Proxy | Kẻ tấn công dùng 9 địa chỉ IP proxy trong hoạt động liên quan tới ARTEX. | Theo CrowdStrike |
| Reconnaissance | T1595.002 | Active Scanning: Vulnerability Scanning | Công cụ ARTEX tự động gửi các yêu cầu thăm dò bề mặt tấn công và đánh giá cấu hình dịch vụ web của mục tiêu. | Bổ sung của đội ngũ phân tích, [Inference] |
| Initial Access | T1190 | Exploit Public-Facing Application | Xâm nhập các dịch vụ web ngoại vi (cổng tra cứu khoản vay môi giới, hệ thống di động nội bộ) thông qua vét cạn định danh. | Bổ sung của đội ngũ phân tích, [Inference] |
Nhận định
Từ dữ liệu phân tích chiến dịch ARTEX, đội ngũ chúng tôi rút ra các đánh giá trọng tâm sau:
Thứ nhất, tốc độ. Theo báo Hàn, các vụ rò rỉ tại nhiều tổ chức diễn ra trong 4 ngày (27–30/09/2026); CrowdStrike cũng nhận định AI giúp kẻ tấn công thực hiện nhiều vụ xâm nhập trong thời gian ngắn. Trong vụ này không có dấu hiệu lỗ hổng zero-day. Theo đánh giá của chúng tôi, giá trị của AI nằm ở việc dò và thử lặp lại trên nhiều mục tiêu cùng lúc mà không cần người viết script cho từng hệ thống.
Thứ hai, dịch vụ ngoại vi là điểm mù. Hệ thống phục vụ khách hàng thường được đầu tư xác thực nhiều lớp, còn cổng cho đối tác môi giới hay ứng dụng nội bộ dễ bị bỏ ra khỏi phạm vi kiểm thử định kỳ. Kẻ tấn công luôn tìm kiếm điểm kháng cự yếu nhất để tạo bàn đạp thâm nhập.
Thứ ba, tình trạng lưỡng dụng của các dự án red team mã nguồn mở đặt ra thách thức lớn về quản trị. Các công cụ kiểm thử xâm nhập tự động có năng lực cao như ARTEX khi được công khai có thể rơi vào tay các đối tượng tội phạm tài chính trước khi cộng đồng phòng thủ kịp xây dựng biện pháp đối phó.
Thứ tư, OPSEC kém của kẻ tấn công là cơ hội cho phía phòng thủ. Một file CLAUDE.md để lộ trên cổng 18899 dẫn CrowdStrike tới máy chủ Hong Kong và toàn bộ lịch sử phiên, dù kẻ tấn công đã đi qua nhiều proxy.
Về bối cảnh các tổ chức tài chính và ngân hàng tại Việt Nam, mô hình nghiệp vụ hiện tại cũng đang phụ thuộc lớn vào các dịch vụ số hóa kết nối mở ra bên ngoài. Các ngân hàng thương mại, công ty tài chính tiêu dùng và công ty chứng khoán đều triển khai các cổng thông tin dành cho cộng tác viên, cổng tiếp nhận hồ sơ vay qua kênh đối tác và các API liên kết dịch vụ thứ ba. Nếu các điểm cuối này không được kiểm soát chặt chẽ về tần suất yêu cầu và che giấu cấu trúc mã số định danh khách hàng, chúng sẽ trở thành mục tiêu lý tưởng cho các đợt quét tự động tương tự.
Khuyến nghị phòng thủ
Dựa trên diễn biến thực tế của chiến dịch, chúng tôi đề xuất lộ trình củng cố phòng thủ theo ba giai đoạn:
Hành động tức thời (Immediate Actions)
- Rà soát bề mặt tấn công bên ngoài (External Attack Surface): Kiểm kê khẩn cấp toàn bộ các cổng thông tin phụ trợ, cổng tra cứu khoản vay, hệ thống cộng tác viên và các API đang tiếp nhận yêu cầu từ Internet. Lập tức thu hồi quyền truy cập công khai đối với các dịch vụ chỉ phục vụ nội bộ và đưa vào mạng riêng ảo (VPN/Zero Trust).
- Kích hoạt giới hạn tần suất yêu cầu (Rate Limiting): Thiết lập ngưỡng giới hạn số lượng truy vấn trên mỗi địa chỉ IP và phiên làm việc đối với tất cả các điểm cuối có chức năng tra cứu dữ liệu. Áp dụng cơ chế CAPTCHA bảo vệ khi phát hiện số lượng truy vấn vượt ngưỡng thông thường.
- Đưa các địa chỉ IP chỉ số vào diện giám sát: Nạp danh sách 10 địa chỉ IP IOC vào hệ thống SIEM và tường lửa để phát hiện các dấu hiệu kết nối bất thường, đồng thời lưu ý kiểm tra tránh gián đoạn các dịch vụ hợp lệ do IP dùng chung.
Biện pháp trung hạn (Short-term Actions)
- Triệt tiêu khả năng đoán định mã số khách hàng: Thay đổi toàn bộ cơ chế sinh mã định danh hợp đồng, hồ sơ hoặc số tài khoản từ định dạng tuần tự hoặc theo quy luật sang định dạng chuỗi ngẫu nhiên có độ dài entropy cao (như UUID v4) để việc dò mã gần như không khả thi.
- Triển khai phân hệ chống bot trên WAF (Bot Management): Nâng cấp cấu hình tường lửa ứng dụng để phát hiện và ngăn chặn các công cụ tự động hóa thông qua phân tích hành vi điều hướng, dấu vân tay TLS (JA3/JA4) và các dị thường trong chuỗi header HTTP.
- Cảnh báo và hỗ trợ khách hàng trước nguy cơ lừa đảo: Chủ động xây dựng kịch bản truyền thông và cảnh báo cho người dùng về các thủ đoạn mạo danh nhân viên tín dụng để lừa đảo vay vốn, đặc biệt đối với những tệp khách hàng từng phát sinh thông tin trên các kênh dịch vụ bị rà quét.
Chiến lược dài hạn (Long-term Strategy)
- Ban hành chính sách sử dụng đại lý AI và công cụ kiểm thử: Thiết lập quy chế an toàn thông tin nội bộ quy định rõ việc chỉ được phép sử dụng các công cụ kiểm thử xâm nhập tự động và đại lý LLM trên các tài sản công nghệ đã được cấp phép bằng văn bản. Kiểm soát chặt chẽ việc tích hợp API của các mô hình ngôn ngữ lớn thương mại vào quy trình vận hành.
- Chuẩn hóa quy trình quản lý rủi ro bên thứ ba (TPRM): Mọi dịch vụ cung cấp cho đối tác kinh doanh hoặc môi giới tài chính phải tuân thủ tiêu chuẩn an ninh nghiêm ngặt tương đương với hệ thống giao dịch khách hàng, bao gồm cơ chế xác thực đa yếu tố bắt buộc và mã hóa toàn vẹn kênh truyền dữ liệu.
Tài liệu tham khảo
- CrowdStrike Counter Adversary Operations (07/10/2026): Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance
URL: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/ - Kyunghyang Shinmun (04/10/2026): The Korean financial sector was breached by a two-month-old Chinese AI
URL: https://www.khan.co.kr/en/article/202610042320007 - The Hacker News (08/10/2026): ARTEX AI Pentesting Tool Used in Data Theft Attacks on South Korean Financial Firms
URL: https://thehackernews.com/2026/10/artex-ai-pentesting-tool-used-in-data.html - MITRE ATT&CK Framework: Enterprise ATT&CK Matrix
URL: https://attack.mitre.org/
| Bài viết độc quyền của chuyên gia FPT IS, Tập đoàn FPT
Nguyễn Văn Trung – Trung tâm An toàn, bảo mật thông tin FPT, Tập đoàn FPT |